编辑说明:本文由 OKX 雷达编辑团队审核。以下内容中,“来源事实”为 Cointelegraph、Decrypt 等媒体报道的客观信息;“编辑分析”为 OKX 雷达基于公开信息的解读与操作建议。数据核验至 2026-09-14。
核心摘要:欧盟《网络弹性法案》已生效,要求加密钱包提供商在发现漏洞后 24 小时内提交早期报告,违规最高可处 1500 万欧元或全球年营业额 2.5% 的行政罚款。对 MSX 链上美股用户而言,使用 MetaMask、Trezor 等第三方非托管钱包不承担向监管报告漏洞的义务,但应关注服务商合规状态、数据泄露通知和 MetaMask 防骗功能。本文数据核验至 2026-09-14。
一、欧盟《网络弹性法案》24 小时漏洞报告义务:对 MSX 链上美股用户钱包意味着什么
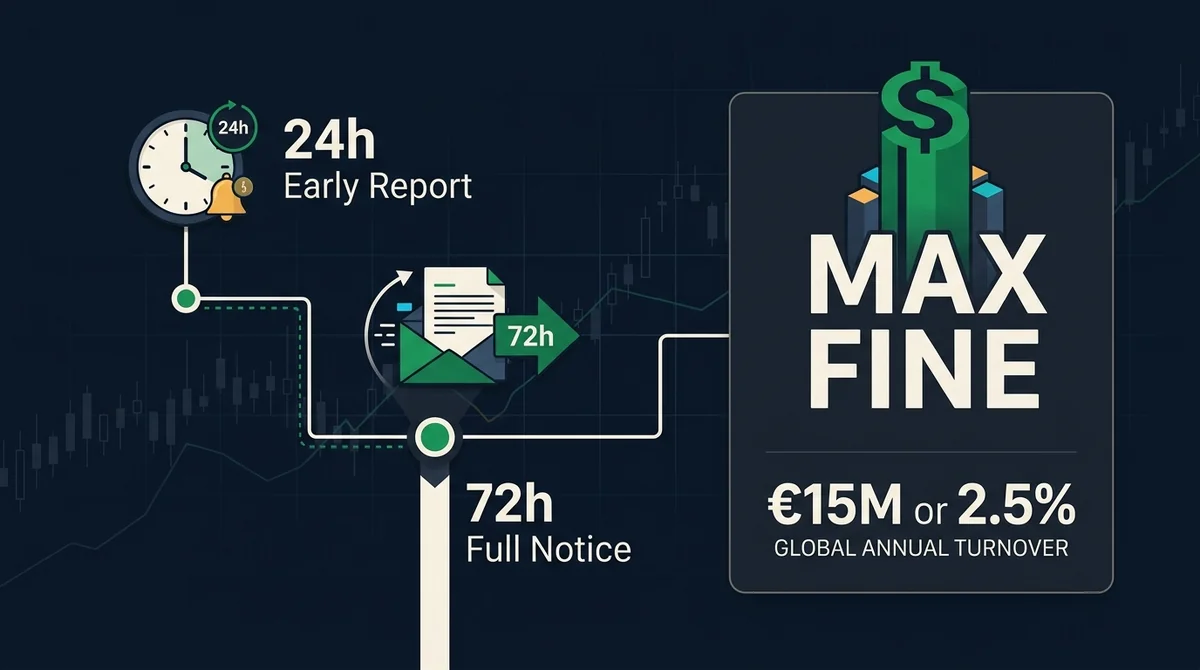
据 Cointelegraph 报道,欧盟《网络弹性法案》已生效,要求加密钱包提供商在发现漏洞后 24 小时内提交早期报告,72 小时内提交完整通知。该义务的适用主体是钱包提供商,而非终端用户。
对于通过 MetaMask、Trezor 等第三方非托管钱包持有 MSX 链上美股的用户,这些钱包服务商可能受该法规约束。从公开角色定位看,MSX 是链上美股交易平台,不提供钱包服务,用户需自行选择第三方钱包。终端用户没有向监管机构报告漏洞的义务。
二、罚款与合规风险:MSX 链上美股投资者需关注的间接影响
违规公司可能面临最高 1500 万欧元或全球年营业额 2.5% 的行政罚款,以较高者为准。关键时限与罚款标准如下:
| 项目 | 要求/标准 |
|---|---|
| 早期漏洞报告 | 发现后 24 小时内 |
| 完整漏洞通知 | 发现后 72 小时内 |
| 最高行政罚款 | 1500 万欧元或全球年营业额 2.5%,以较高者为准 |
如果钱包服务商因违规被处罚或暂停服务,可能间接影响用户对代币化美股资产的访问。
截至 2026-09-14,公开资料中尚未见具体的罚款执行案例,用户应持续关注监管机构后续公告。选择合规披露安全事件的钱包服务商,有助于降低操作风险。
三、Trezor 运输商数据泄露与钓鱼邮件:MSX 用户如何识别和应对
据 Cointelegraph 报道,硬件钱包提供商 Trezor 披露,其运输商 ShipMonk 的数据泄露导致额外 67000 名美国客户面临风险,超过最初估计的 14000 人。同时,Trezor 和 BitBox 警告用户注意伪装成紧急安全通知的钓鱼邮件,此前疑似涉及第三方邮件服务商的数据泄露。
数据泄露影响人数对比如下:
| 数据泄露事件 | 受影响人数 |
|---|---|
| Trezor 运输商 ShipMonk 泄露(额外受影响美国客户) | 67000 人 |
| 最初估计受影响人数 | 14000 人 |
MSX 链上美股用户若曾购买硬件钱包,应警惕声称来自 Trezor 或 BitBox 的紧急通知邮件。任何要求输入助记词、私钥或点击链接登录钱包的邮件都是诈骗,应通过官方渠道核验。
四、MetaMask 新增钱包保护功能:MSX 链上美股交易操作的安全增强
据 Decrypt 报道,MetaMask 增加了新的钱包保护功能,以防范加密货币诈骗。具体防护范围和启用方式,建议用户查看 MetaMask 官方更新公告和版本说明。
MSX 链上美股用户使用 MetaMask 时,建议开启相关保护并保持钱包版本更新。但防骗功能并非绝对安全,仍需自行核验代币合约地址、网站域名和交易详情。
五、MSX 链上美股钱包安全自检清单
以下步骤可帮助用户在 2026-09-14 数据口径下核验钱包安全状态:
- 确认使用的钱包服务商是否发布了 2026-09-14 前后的安全公告,记录公告日期和版本。
- 核验 MSX 代币合约地址与平台最新公告一致,不轻信邮件或社群中提供的地址。
- 开启 MetaMask 最新版本并检查钱包保护相关设置,保持自动更新。
- 对任何要求提供助记词、私钥的邮件或网站,一律视为诈骗,并通过官方渠道核实。
- 了解欧盟《网络弹性法案》的执法机构和投诉渠道,以便在服务中断时维权。
- 记录本次核验日期,并定期回顾欧盟法规与钱包服务商公告变化。